Verantwortliche in der IT-Sicherheit müssen derzeit viele Baustellen zugleich bewältigen: den Umgang mit KI, neue Gesetze und gleichzeitig zu wenig Personal, um das alles zu stemmen. Wie Unternehmen und Privatpersonen in Deutschland damit umgehen, zeigt die repräsentative Studie „Cybersicherheit in Zahlen“ von G DATA, Statista und brand eins. – Ein Beitrag von Stefan Karpenstein, PR-Manager bei G DATA CyberDefense.
IT-Sicherheit lässt sich heute nicht mehr isoliert betreiben. Künstliche Intelligenz, neue Regulatorik, digitale Souveränität und der Fachkräftemangel wirken zusammen. Wer diese vier Themen gemeinsam denkt, gewinnt Handlungsfähigkeit zurück. Das zeigt die sechste Ausgabe der Studie „Cybersicherheit in Zahlen”.
Menschliche Expertise bleibt der Anker
Auf die Frage, von wem die größte Cybergefahr für Unternehmen ausgeht, nennt fast die Hälfte der Befragten (46 Prozent) organisierte Cyberkriminelle. Hacktivisten (14 Prozent) und Innentäter oder Mitarbeitende von Dienstleistern (13 Prozent) folgen mit Abstand. Ein Treiber hinter vielen aktuellen Angriffen: künstliche Intelligenz. Kriminelle nutzen sie, um etwa Phishing-Mails überzeugender zu formulieren oder automatisiert nach Schwachstellen in Systemen zu suchen – und das schneller als früher.
 Quelle: G DATA
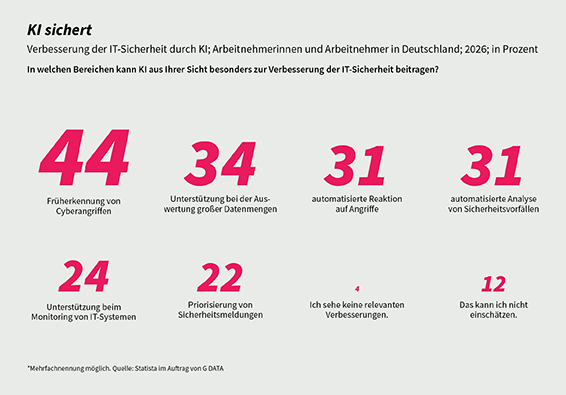
Genau deshalb lohnt sich der Blick auf die Seite der Abwehr: KI hilft auch bei der Verteidigung. 44 Prozent der Befragten sagen, künstliche Intelligenz leiste einen wichtigen Beitrag dazu, Angriffe frühzeitig zu erkennen. Jede dritte Person sieht einen klaren Vorteil in der automatisierten Auswertung großer Datenmengen, etwa wenn Meldungen aus mehreren Monitoring-Systemen miteinander abgeglichen werden. Ähnlich viele nennen automatisierte Reaktionen auf Sicherheitsvorfälle als Nutzen.
Die Technik prüft, der Mensch entscheidet
Aus diesem Grund setzen immer mehr Unternehmen auf Sicherheitslösungen, die über klassischen Endpunktschutz hinausgehen. Extended Detection and Response, kurz XDR, verknüpft Informationen aus zusätzlicher Sensorik über alle Endpunkte im Unternehmen hinweg. Statt jedes Gerät einzeln zu betrachten, entsteht ein Gesamtbild aller Aktivitäten im Netzwerk – und damit ein höheres Schutzniveau.
 Quelle: G DATA
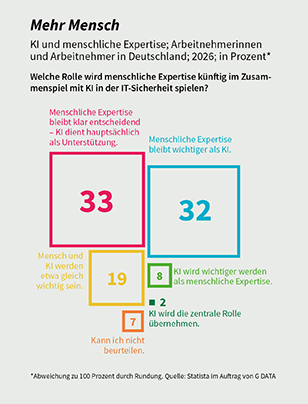
Trotzdem bleibt der Mensch die zentrale Instanz in der IT-Sicherheit. Drei von zehn Befragten sagen, menschliche Expertise sei nach wie vor entscheidend, KI diene lediglich als Unterstützung. Gerade wenn eine Situation unklar ist, zählt das Urteil von Fachleuten: Sie erkennen, ob eine Aktion legitim oder gefährlich ist. Ein Sicherheitsteam, das KI-Systeme sinnvoll einsetzt, statt sich auf sie zu verlassen, ist damit im Vorteil.
Regulierung: Aufwand mit Mehrwert
Auch regulatorische Gesetzesvorgaben gehören zu den Themen, die IT-Abteilungen aktuell beschäftigen. Die NIS-2-Richtlinie ist in Deutschland zwar längst in Kraft, ihre praktische Umsetzung ist für viele Unternehmen aber nicht einfach. Trotzdem verbinden viele Befragte mit solchen Regeln etwas Positives. Fast die Hälfte (45 Prozent) sagt, gesetzliche Regelungen vermittelten ihnen ein Gefühl von mehr Sicherheit. Jede dritte Person sieht durch Regulatorik mehr Klarheit. 30 Prozent empfinden sie als Anstoß, sich intensiver mit dem Thema IT-Sicherheit zu beschäftigen.
Natürlich gibt es auch kritische Stimmen: Jede fünfte Person spricht von mehr Bürokratie oder zusätzlichem Koordinationsaufwand durch neue Vorgaben. Wer näher an der Umsetzung arbeitet, bestätigt das: Sieben von zehn Befragten aus IT-Security, IT, Geschäftsführung, Vorstand oder Amtsleitung sagen, regulatorische Anforderungen würden mehr personelle Ressourcen binden. Ressourcen, die nicht unmittelbar in Schutzmaßnahmen gegen Cyberangriffe fließen. Dazu zählen etwa das Auswerten von Informationen aus Netzwerk-Monitoring, Patch-Management oder die Reaktion auf aktuelle Sicherheitsvorfälle. Regulierung schafft also Orientierung, kostet aber auch Zeit.
Digitale Souveränität: ein Ziel, viele Wege
Während Regulatorik und Fachkräftemangel IT-Abteilungen schon lange begleiten, ist digitale Souveränität ein vergleichsweise junges Thema auf der Agenda. Eines, bei dem die Definition noch nicht einheitlich ist. Auf die Frage, was ihnen zum Begriff „digitale Souveränität” spontan einfällt, antworten die Befragten sehr unterschiedlich: Jede vierte Person denkt zuerst daran, Daten und Systeme jederzeit selbst kontrollieren zu können. 19 Prozent verbinden damit einen besseren Schutz vor Cyberangriffen. 18 Prozent denken an Unabhängigkeit von ausländischen Technologieanbietern, 16 Prozent an die Möglichkeit, IT-Systeme ohne externe Dienstleister zu betreiben.
Auch beim aktuellen Stand gehen die Einschätzungen auseinander: 28 Prozent der Befragten halten Deutschland in der IT-Sicherheit bereits für digital souverän, ein Drittel widerspricht. Die größte Gruppe (36 Prozent) sieht eine teilweise Souveränität. Ein Zwischenfazit, das zeigt: Der Weg ist eingeschlagen, aber noch nicht zu Ende gegangen.
Als größtes Hindernis auf diesem Weg nennen jeweils 15 Prozent den Fachkräftemangel und bestehende technische Abhängigkeiten, etwa durch Vendor-Lock-in. Fehlende technisch oder wirtschaftlich gleichwertige Alternativen (14 Prozent) und hohe Wechselkosten (13 Prozent) folgen knapp dahinter. Weitere Hürden sind fehlende strategische Priorisierung durch das Management, enge Budgets und mangelndes Vertrauen in alternative Anbieter. So unterschiedlich die Antworten ausfallen: Sie zeigen vor allem, dass sich digitale Souveränität nicht von heute auf morgen erreichen lässt. Wer trotzdem eine klare Strategie entwickelt und erste Schritte geht, verschafft sich schon jetzt einen Vorteil.
Ohne Personal keine IT-Sicherheit
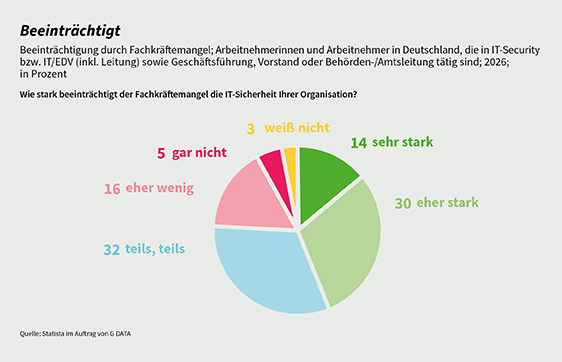
Der Fachkräftemangel ist kein neues Thema, aber ein besonders hartnäckiges. Zwar berichtet der Branchenverband Bitkom, dass sich die Zahl der unbesetzten Stellen innerhalb von drei Jahren halbiert hat. Von Entwarnung kann trotzdem keine Rede sein: Drei Viertel der Befragten aus IT-Security, IT, Geschäftsführung, Vorstand oder Amtsleitung sagen, fehlendes Personal beeinträchtige die IT-Sicherheit ihrer Organisation. 44 Prozent davon sprechen sogar von starken oder sehr starken Einschränkungen. Konkret fehlen Angestellte, um sicherheitsrelevante Updates zeitnah einzuspielen oder Meldungen aus Sicherheitslösungen zu bewerten. Gerade weil sich Sicherheitslücken durch den Einsatz von KI heute schneller und automatisierter ausnutzen lassen, wiegt jede fehlende Fachkraft schwerer als noch vor einigen Jahren.
 Quelle: G DATA
Angesichts dieser Entwicklung setzen viele Verantwortliche gezielt auf externe Unterstützung. Ein Viertel der Befragten sagt, Systemhäuser, Managed Service Provider (MSP) und Managed Security Service Provider (MSSP) seien ein zentraler Bestandteil der eigenen IT-Sicherheit. Für weitere 39 Prozent leisten solche Partner zumindest einen wesentlichen Beitrag. Nur neun Prozent der Befragten kommen weitgehend ohne externe Unterstützung aus. Für viele Unternehmen liegt die Lösung also nicht darin, den Personalmangel allein zu kompensieren, sondern gezielt Partner einzubinden, die fehlendes Know-how ergänzen.
Fazit: Zusammenhänge erkennen, statt einzelne Baustellen zu bearbeiten
Die sechste Ausgabe von „Cybersicherheit in Zahlen” zeigt ein Bild, das IT-Verantwortliche aus dem Alltag kennen: Technologie, Regulatorik, digitale Souveränität und Personalressourcen lassen sich nicht getrennt voneinander betrachten. Sie wirken zusammen und verstärken sich gegenseitig – im Positiven wie im Negativen. Wer nur an einer Stellschraube dreht, wird das Gesamtbild kaum verbessern. Wer dagegen die Zusammenhänge erkennt und Prioritäten setzt, kann IT-Sicherheit auch 2026 handlungsfähig gestalten.
Hier finden Sie weitere Informationen zur G DATA CyberDefense AG.