Wer kennt das nicht: Im Unternehmen läuft noch die zuverlässige IBM i, daneben VMware, M365, ein paar SaaS-Dienste und irgendwo ein OT-Netz. Alles muss stabil bleiben, Updates dürfen den Betrieb nicht stören. Und dann kommt NIS-2. Viele lesen „Richtlinie“ und denken „Papier“. Doch NIS-2 ist nur die eine Seite der Medaille. Die andere Seite heißt Schwachstellenmanagement. Erst zusammen wird daraus echte Steuerung, denn Regularien und operative Praxis sind untrennbar miteinander verbunden. – Ein Beitrag von Tizian Kohler, Head of Security des IT-Beratungsunternehmens Adlon.
Was NIS-2 beim Thema Schwachstellen faktisch fordert:
NIS-2 verpflichtet betroffene Unternehmen zu „geeigneten und verhältnismäßigen“ Maßnahmen des Cyber?Risikomanagements. In der Maßnahmenliste ist explizit genannt: „Vulnerability handling“ und „Vulnerability disclosure“. Schwachstellen müssen also nicht nur gefunden, sondern behandelt und in einem Offenlegungsprozess transparent gemanagt werden (Richtlinie der EU 2022/2555, Art. 21).
Zusätzlich koppelt NIS-2 die Praxis an klare Meldepflichten, sobald aus einer Schwachstelle ein erheblicher Vorfall wird: Frühwarnung innerhalb von 24 Stunden, weitere Meldung innerhalb von 72 Stunden sowie ein Abschlussbericht typischerweise binnen eines Monats (Art. 23). Das zwingt zur Verzahnung von Vulnerability Management und Incident Response.
Fakten zur Einordnung: NIS-2 wurde am 14.12.2022 angenommen, trat am 16.01.2023 in Kraft und musste bis 17.10.2024 national umgesetzt werden (Quelle: Richtlinie der EU 2022/2555).
Zum vollständigen Schwachstellenmanagement gehören neben Scans:
- Scope & Assets inkl. Cloud, extern erreichbare Systeme und OT/Legacy verstehen
- Regelmäßige Identifikation von Schwachstellen (intern/extern), Konfigurationen und Abhängigkeiten
- Risikobasierte Priorisierung z. B. nach Exponiertheit, Exploit-Reife und Business-Impact statt nur CVSS
- Remediation & Change-Integration mit Test, Wartungsfenster, Rollback
- Ausnahmen/Risikoakzeptanz, z. B. wenn Patchen nicht möglich ist: Segmentierung, Härtung und Monitoring
- Verifikation mit Re-Scan, Nachweis ob „wirklich behoben“
- Reporting & Audit-Nachweis mit KPIs, SLAs und Entscheidungen
- Incident-Trigger & Meldeprozess
„Wir sehen im Mittelstand selten zu wenig Daten, sondern zu wenig Priorisierung. Ohne gezielte Einordnungen wird Schwachstellenmanagement zur reinen Ticketfabrik“, so Sven Hillebrecht, General Manager und ISMB der ADLON Intelligent Solutions.
Risiken bei fehlender Umsetzung
Wer nur punktuell scannt, riskiert beides: Sicherheitslücken bleiben offen und im Audit fehlt der Nachweis eines wirksamen Prozesses. Kritisch wird es, wenn Exploitation im Raum steht (d. h. eine Schwachstelle ausgenutzt wird) und Meldefristen laufen. Dann zeigt sich, ob Governance und Betrieb wirklich ineinandergreifen. Fun-Fact: Tun sie zumeist nicht. Die Praxis zeigt häufig eine Lücke zwischen formaler Vorgabe und operativer Umsetzung.
Unter NIS-2 wird diese Diskrepanz zum Risiko. Denn die Richtlinie erhöht nicht nur die Anforderungen an die IT, sondern auch die Verantwortung der Unternehmensleitung. Fehlende oder unzureichend umgesetzte Prozesse lassen sich im Ernstfall kaum rechtfertigen. Die größte Schwachstelle ist dabei oft nicht ein ungepatchtes System, sondern ein fehlender oder unklarer Entscheidungsprozess.
Wie Managed Services pragmatisch helfen
NIS-2 verlangt Kontinuität. Einmalige Maßnahmen reichen nicht aus. Viele mittelständische Unternehmen stoßen dabei personell und organisatorisch an ihre Grenzen. Managed Security Services entlasten dort, wo interne Teams mit Fokus auf die eigene Wertschöpfung scheitern: Mit Services zur kontinuierlichen Erkennung, Bewertung durch Spezialisten, klare SLAs, saubere Doku und die Kopplung an Incident Response. Entscheidend ist dabei eine risikobasierte Priorisierung. Nicht jede Schwachstelle erfordert sofortiges Handeln, wohl aber eine bewusste Bewertung.
Dabei ist Augenmaß gefragt. Sicherheitsmaßnahmen dürfen die Verfügbarkeit geschäftskritischer Systeme nicht gefährden. Ein wirksames Schwachstellenmanagement berücksichtigt daher technische Risiken ebenso wie betriebliche Auswirkungen und schafft Transparenz für fundierte Entscheidungen.
„Entscheidend ist, dass Steuerung und Bewertung im Unternehmen verbleiben. Managed Security Management ersetzt keine Verantwortung, doch es schafft Handlungsspielräume und entlastet operative Teams“, erklärt Sven Hillebrecht, General Manager der ADLON Intelligent Solutions.
Praxisbeispiele aus dem Mittelstand (typische Szenarien)
In Projekten von Adlon Intelligent Solutions zeigt sich regelmäßig ein ähnliches Bild: Schwachstellen sind bekannt, ihre Relevanz für den Geschäftsbetrieb jedoch unklar. Häufig fehlt eine konsolidierte Sicht über unterschiedliche Plattformen hinweg. Erst durch strukturierte Prozesse wird sichtbar, welche Risiken tatsächlich handlungsrelevant sind.
Zudem wurde deutlich, dass Unternehmen mit etabliertem Vulnerability-Management-Prozess deutlich besser auf Audits vorbereitet sind. Entscheidungen lassen sich nachvollziehbar begründen und Risiken priorisiert adressieren. Das erhöht nicht nur die Sicherheit des Unternehmens, sondern auch die Handlungssicherheit von IT-Verantwortlichen.
Fazit
NIS-2 und Schwachstellenmanagement sind zwei Seiten derselben Medaille. Regulierung entfaltet ihre Wirkung erst durch gelebte Prozesse. Umgekehrt erhält Vulnerability Management durch NIS-2 den notwendigen Stellenwert. Unternehmen, die Schwachstellenmanagement als dauerhafte Aufgabe verstehen, schaffen nicht nur Compliance, sondern eine belastbare Grundlage für nachhaltige IT-Sicherheit.
 Quelle: Adlon
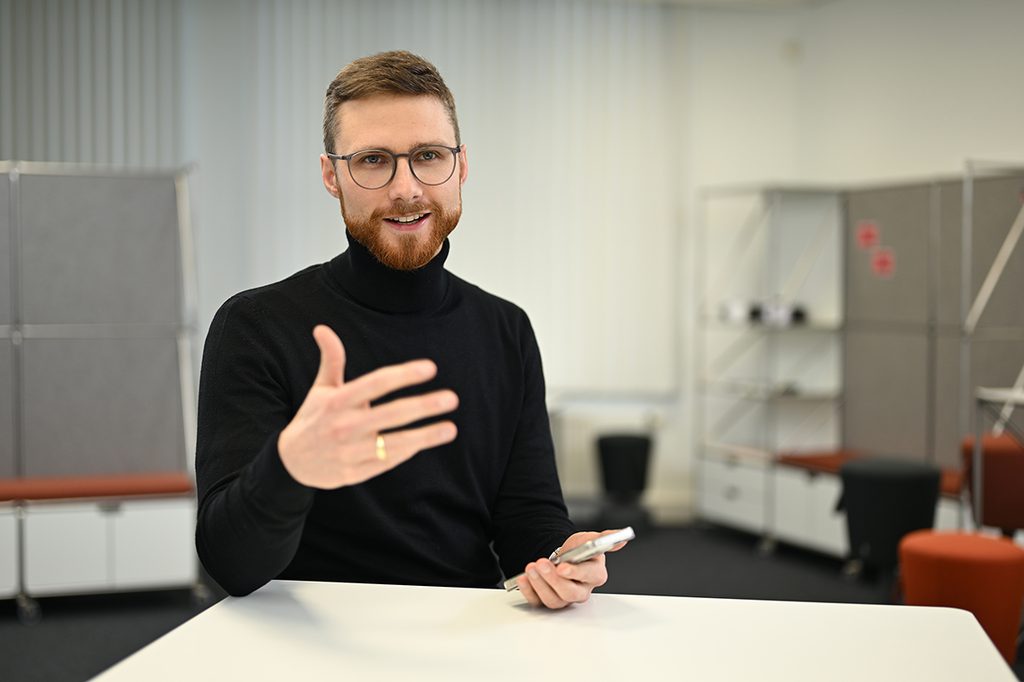
Tizian Kohler ist seit Mai 2025 Head of Security bei ADLON Intelligent Solutions GmbH. Zuvor war er bei der Kriminalpolizei als Referent für Cybercrime und Digitale Spuren tätig. Seine Expertise umfasst Netzwerksicherheit, Cloud-Security, Incident Response und digitale Forensik. Mit dieser einzigartigen Kombination aus polizeilicher Cybercrime-Erfahrung und Unternehmensberatung bringt er praxisnahe und compliance-orientierte Perspektiven in die Sicherheitsstrategie von Unternehmen.
Mehr Informationen unter Adlon.de.