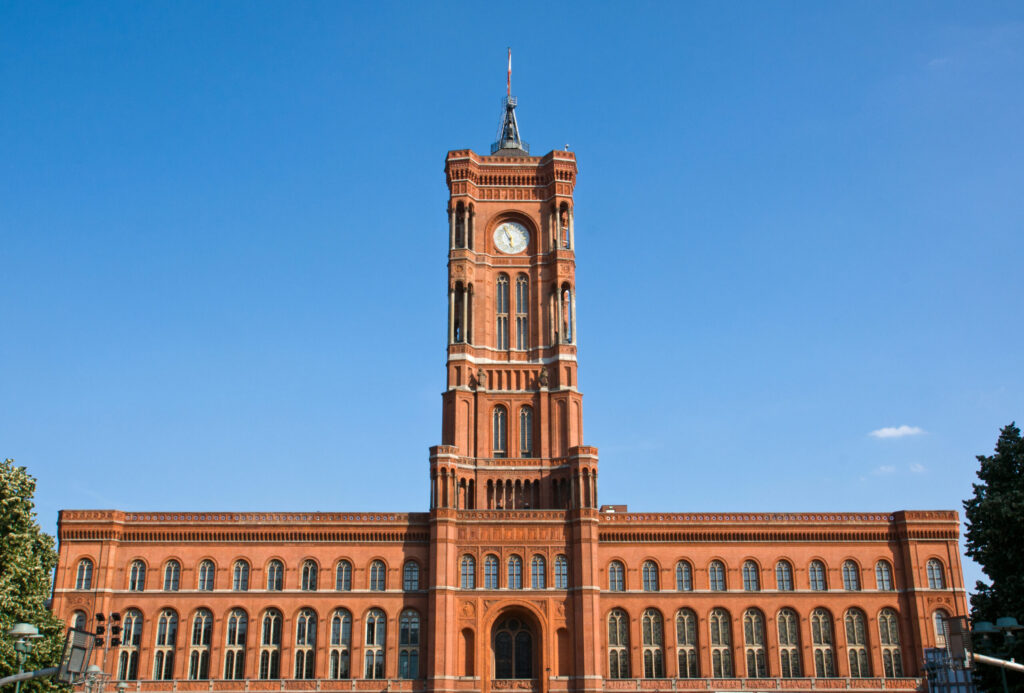
Der Cyberangriff auf Teile der Berliner Verwaltung im August 2026 ist ein aktuelles Beispiel dafür, wie schnell aus einer vermeintlich alltäglichen IT-Situation ein sicherheitskritischer Vorfall mit politischer, wirtschaftlicher und gesellschaftlicher Tragweite werden kann. Nach Angaben des Berliner Senats wurden mehrere Verwaltungen vom Landesnetz getrennt, nachdem eine Kompromittierung festgestellt worden war. Die Tätergruppe „Rhysida“ bekannte sich zu dem Angriff und behauptete, mehrere Terabyte an Daten entwendet zu haben. Ein Teil dieser Daten wurde zur Erpressung eingesetzt und später veröffentlicht.
Das BSI bringt den Vorfall mit der sogenannten „TerminalFix“-Kampagne in Verbindung. Dabei werden Anwender durch Social Engineering dazu verleitet, schädliche Befehle selbst auszuführen. Anschließend können Angreifer Daten ausleiten, sich im Netzwerk ausbreiten und Ransomware einsetzen.
Für Unternehmen stellt sich damit eine entscheidende Frage: Was hätte ein solcher Vorfall unter NIS2 bedeutet?
NIS2 verlagert Verantwortung in die Geschäftsleitung
Die wichtigste Neuerung von NIS2 ist nicht technischer Natur. Die Regulierung macht Cybersicherheit zur originären Aufgabe der Unternehmensleitung.
Nach § 38 BSIG sind Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen dazu verpflichtet, angemessene Risikomanagementmaßnahmen umzusetzen und deren Umsetzung zu überwachen. Zudem müssen sie regelmäßig an Schulungen teilnehmen, um Cyberrisiken und deren Auswirkungen auf das Unternehmen bewerten zu können. Bei schuldhafter Pflichtverletzung kann eine persönliche Haftung gegenüber der eigenen Organisation entstehen.
Damit endet die Zeit, in der Cybersicherheit ausschließlich als Aufgabe der IT-Abteilung, der Administratoren oder externer Dienstleistern betrachtet werden konnte.
Warum Delegation nicht mehr ausreicht
Selbstverständlich kann die operative Umsetzung an die IT-Verantwortlichen delegiert werden. Die Verantwortung für eine angemessene Steuerung, Kontrolle und Überwachung verbleibt jedoch bei der Geschäftsführung und dem Vorstand.
Genau hier liegt die eigentliche Bedeutung von NIS2: Nicht der erfolgreiche Angriff begründet ein Problem für die Unternehmensleitung, sondern die Frage, ob bekannte Risiken angemessen bewertet, priorisiert und behandelt wurden.
Leitungsorgane müssen daher nachweisen können:
- Welche Cyberrisiken für das Unternehmen bestehen
- Welche Schutzmaßnahmen beschlossen wurden
- Wie deren Umsetzung überwacht wird
- Welche Restrisiken bewusst akzeptiert wurden
- Welche Schulungen und Sensibilisierungsmaßnahmen erfolgt sind
Cybersicherheit wird damit zu einer Governance-Aufgabe und nicht mehr ausschließlich zu einer technischen Disziplin.
Fazit
Der Berliner Cybervorfall ist vor allem eines: ein Warnsignal für Führungskräfte. Moderne Cyberangriffe treffen längst nicht mehr nur die IT-Abteilung. Sie betreffen die Betriebsfähigkeit, die Reputation, das Kundenvertrauen und letztlich die Existenz eines Unternehmens.
NIS2 zieht daraus die konsequente Schlussfolgerung: Cybersicherheit ist eine Führungsaufgabe. Geschäftsführungen und Vorstände müssen Risiken verstehen, Entscheidungen treffen und deren Umsetzung kontrollieren können. Die operative Arbeit kann delegiert werden. Die Verantwortung jedoch nicht.
Ein Kommentar von Ingo Wolf, Head of Cyber Advisory, Nexia GmbH.
 Quelle: Nexia