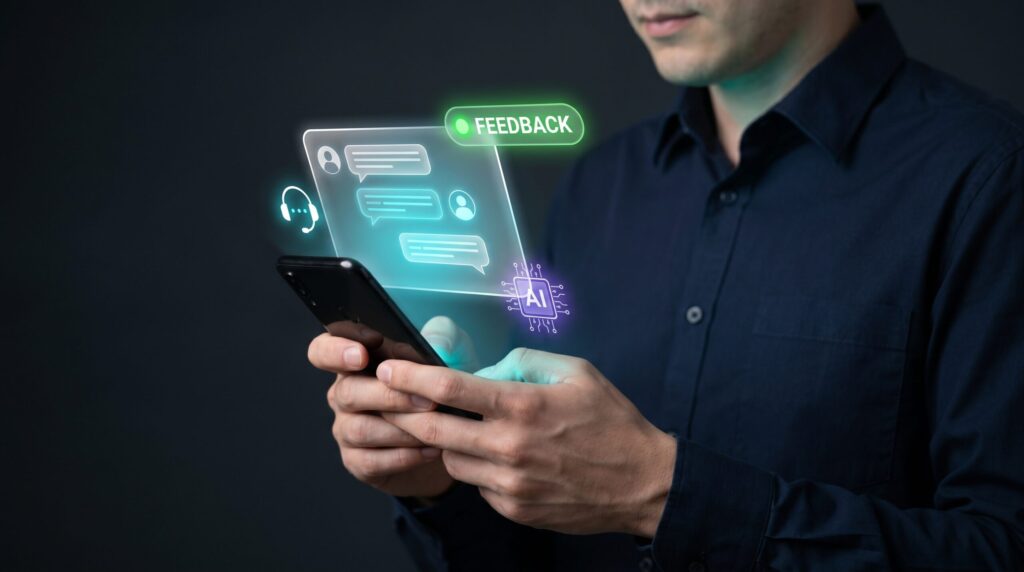
Eine Ende-zu-Ende-Verschlüsselung allein garantiert noch nicht, dass Kommunikationsinhalte vertraulich bleiben. Werden Nachrichten auf einem Endgerät von einem KI-Plug-in ausgelesen und extern verarbeitet, kann die Verschlüsselung ihren Zweck für die Vertraulichkeit der Inhalte verlieren. Besonders für Unternehmen wird dies zum Risiko, wenn Beschäftigte nicht freigegebene Kommunikationskanäle und private Geräte einsetzen. Benjamin Schilz, CEO von Wire, sieht deshalb KI-Nutzung und Kommunikationssicherheit als gemeinsame Aufgabe.
Ende-zu-Ende-Verschlüsselung (E2EE) soll verhindern, dass Dritte Nachrichten auf ihrem Übertragungsweg mitlesen können. Doch selbst eine starke Verschlüsselung schützt nicht davor, dass Inhalte auf einem der beteiligten Endgeräte von einer zusätzlichen Anwendung erfasst und weiterverarbeitet werden. Genau dieses Problem beschreibt Benjamin Schilz, CEO des Berliner Kommunikationsanbieters Wire, am Beispiel eines ChatGPT-Plug-ins für Apples iMessage.
Nach Darstellung von Schilz kann das Plug-in auf einem Mac iMessage-Nachrichten mitlesen, zusammenfassen und beim Beantworten unterstützen. Dazu würden die Inhalte an die KI-Cloud von OpenAI übertragen und dort verarbeitet. Die eigentliche Ende-zu-Ende-Verschlüsselung des Messengers wird dabei technisch nicht gebrochen. Die Nachrichten werden vielmehr dort erfasst, wo sie für den Nutzer bereits entschlüsselt vorliegen.
Aus Unternehmenssicht entsteht daraus ein besonderes Problem: Kommunikationspartner können nicht ohne Weiteres erkennen, ob auf dem Gerät eines Empfängers ein entsprechendes KI-Werkzeug eingesetzt wird. Das betrifft nicht nur Einzelchats. In Gruppenkonversationen kann bereits die Nutzung eines solchen Tools durch einen Teilnehmer dazu führen, dass Inhalte außerhalb des ursprünglich angenommenen Kommunikationswegs verarbeitet werden.
Shadow-IT erweitert die Angriffsfläche
Das Risiko trifft auf eine bereits verbreitete Nutzung nicht zentral verwalteter Kommunikationslösungen. Schilz verweist auf die Wire-Studie „State of Secure Collaboration 2026“. Demnach nutzen 48 Prozent der befragten Unternehmen Kommunikationstools, die laut Wire nicht auf maximale Sicherheit ausgelegt sind und nicht von der jeweiligen Unternehmens-IT verwaltet werden.
Vor allem unter Zeitdruck oder beim Ausfall bestehender Systeme können Beschäftigte auf bekannte private oder nicht freigegebene Anwendungen ausweichen. Selbst wenn diese moderne Verschlüsselungsverfahren einsetzen, verliert die Unternehmens-IT dadurch einen Teil ihrer Kontrolle. Unter anderem lässt sich schwieriger nachvollziehen, wer an einer Kommunikation beteiligt war und wohin Informationen übertragen wurden.
Kommt zusätzlich eine externe KI-Verarbeitung hinzu, verschärft sich dieses Problem. Nachrichten können dann automatisiert ausgewertet und an externe Systeme übertragen werden, ohne dass sämtliche Kommunikationspartner davon Kenntnis haben. Aus einem zunächst auf einzelne, nicht autorisierte Anwendungen beschränkten Shadow-IT-Problem wird damit auch eine Frage der Datenverarbeitung durch KI.
Für Unternehmen sind dabei insbesondere drei Punkte relevant:
- Ein verschlüsselter Übertragungsweg schützt nicht vor einer Verarbeitung auf dem Endgerät.
- Nicht verwaltete Anwendungen entziehen sich zumindest teilweise den Kontrollmöglichkeiten der Unternehmens-IT.
- Externe KI-Dienste können einen zusätzlichen Datenfluss außerhalb der vorgesehenen Kommunikationsinfrastruktur erzeugen.
Schilz sieht darüber hinaus datenschutzrechtliche Fragen. Nach seiner Einschätzung könne das Plug-in personenbezogene Daten ohne entsprechende Rechtsgrundlage oder Einwilligung verarbeiten. Diese Bewertung wird im Ausgangstext nicht weiter rechtlich ausgeführt.
KI-Nutzung in Kommunikationsrichtlinien berücksichtigen
Für Unternehmen folgt daraus die Aufgabe, Kommunikationssicherheit nicht mehr unabhängig von der Nutzung generativer KI zu betrachten. Freigegebene Kommunikationskanäle müssen demnach nicht nur hinsichtlich ihrer Verschlüsselung bewertet werden. Ebenso relevant ist, welche Anwendungen auf Inhalte zugreifen können und ob Daten dabei an externe KI-Systeme übertragen werden.
Das betrifft insbesondere Unternehmen, in denen private Endgeräte für geschäftliche Aufgaben eingesetzt werden. Werden dort nicht von der IT kontrollierte Apps, Plug-ins oder Kommunikationsdienste verwendet, lässt sich der weitere Umgang mit geschäftlichen Informationen schwieriger steuern.
Schilz empfiehlt deshalb, sensible Informationen ausschließlich über freigegebene und kontrollierbare Kommunikationskanäle auszutauschen. Gleichzeitig sollten Beschäftigte für die zusätzlichen Risiken externer KI-Verarbeitung sensibilisiert werden. Entscheidend ist dabei nicht allein die technische Absicherung des Messengers, sondern die gesamte Verarbeitungskette vom Absender über die Endgeräte bis zu angebundenen Diensten.
Das Beispiel macht damit einen grundsätzlichen Unterschied deutlich: Ende-zu-Ende-Verschlüsselung kann Nachrichten während der Übertragung schützen. Ob die Inhalte anschließend vertraulich bleiben, hängt jedoch auch davon ab, welche Software auf den Endgeräten darauf zugreifen und sie an weitere Systeme übermitteln kann.
 Quelle: © Wire
Hier finden Sie weitere Informationen zur Wire Swiss GmbH.