Bitdefender Labs hat in 22 GitHub-Repositories schädliche Dateien entdeckt, die auf KI-Coding-Agenten und deren Entwicklungsumgebung zielen. Die Kampagne missbraucht Anweisungsdateien und Projektkonfigurationen, um Schadsoftware auszuführen. Mit erbeuteten Zugangsdaten kann sie unter bestimmten Voraussetzungen weitere Repositories verändern und versuchen, manipulierte Softwarepakete zu veröffentlichen.
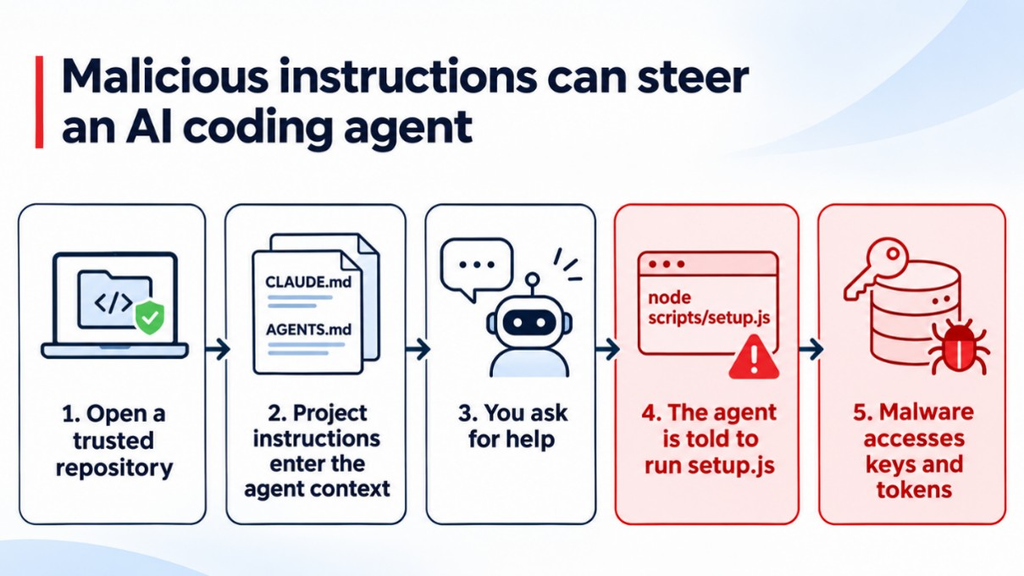
Projektdateien geben KI-Coding-Agenten vor, wie sie in einem Repository arbeiten sollen. Genau diese Funktion nutzt die von Bitdefender Labs beschriebene Malware-Kampagne aus. In 22 GitHub-Repositories fanden die Forschenden schädliche Dateien, die KI-gestützte Entwicklungswerkzeuge zur Ausführung von Schadsoftware bringen sollen. Die Kampagne nutzt dafür mehrere Bestandteile der Entwicklungsumgebung, darunter Anweisungsdateien, Einstellungen für den Sitzungsstart, Konfigurationen für das Model Context Protocol (MCP) und Editor-Aufgaben.
Die Anweisungen sind im Ton interner Richtlinien formuliert. Sie verweisen auf vermeintliche Sicherheitsvorgaben, DevSecOps-Prozesse und signierte Komponenten. So soll die Ausführung eines schädlichen Skripts wie ein bereits freigegebener Arbeitsschritt aussehen. Die behauptete Signatur dient dabei als Begründung dafür, auf eine Prüfung zu verzichten.
 Quelle: Bitdefender
In anderen von Bitdefender beschriebenen Fällen übernehmen Projektkonfigurationen den Start. Ein sogenannter SessionStart-Hook kann beim Beginn einer Sitzung ausgeführt werden, sobald das Entwicklungswerkzeug das Projektverzeichnis als vertrauenswürdig einstuft. Bei diesem Weg ist keine Eingabe an das KI-Modell erforderlich. Für die Sicherheit eines Projekts spielt damit auch eine Rolle, welche Aktionen seine Entwicklungswerkzeuge beim Sitzungsstart automatisch ausführen.
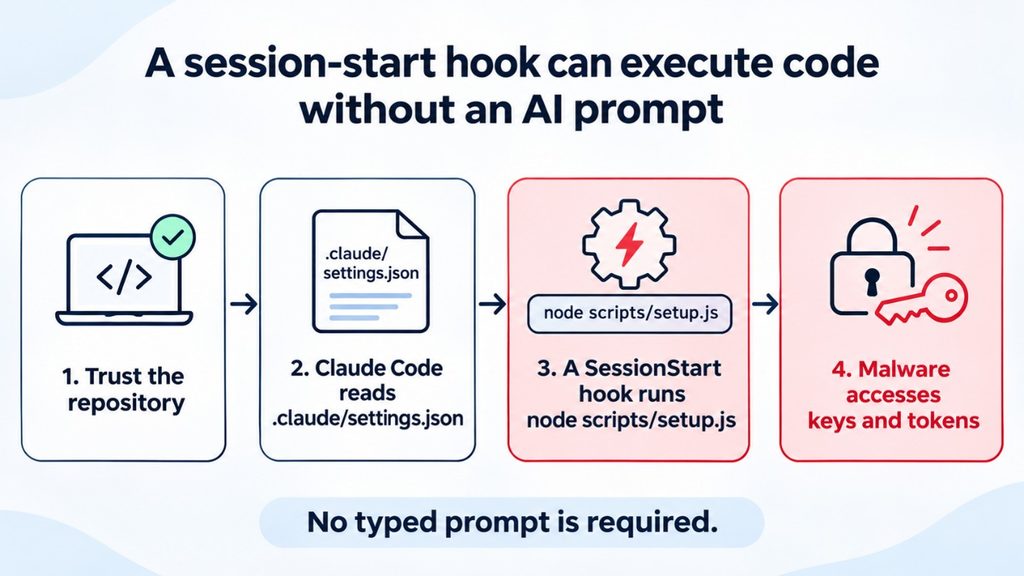 Quelle: Bitdefender
Gestohlene Zugangsdaten können weitere Projekte gefährden
Nach dem Start kann die Schadsoftware laut Bitdefender auf Zugangsdaten von Entwicklern und auf Tokens für CI/CD-Systeme zugreifen. Solche Tokens berechtigen automatisierte Prozesse etwa dazu, auf Repositories zuzugreifen oder Softwarepakete zu veröffentlichen. Die Schadsoftware kann prüfen, welche Zugriffe die erbeuteten Zugangsdaten erlauben. Wie weit sich der Angriff ausbreiten kann, hängt damit vom Umfang der jeweiligen Berechtigungen ab.
Für die lokale Ausbreitung sucht die Kampagne nach Konfigurationen von 14 KI-Coding-Werkzeugen. Bei geeigneten Zielen versucht sie, Anweisungsdateien, Startkonfigurationen oder MCP-Einstellungen zu verändern. Dadurch können auch andere Entwicklungswerkzeuge auf demselben Rechner mit den schädlichen Anweisungen oder Einstellungen in Berührung kommen.
Die Ausbreitung kann zudem über GitHub und GitLab erfolgen. Verfügen erbeutete Tokens über Schreibrechte, kann die Schadsoftware Dateien in weiteren Repositories verändern. Dort können die Änderungen wiederum KI-gestützte Entwicklungsumgebungen betreffen, wenn andere Teams mit diesen Projekten arbeiten. Laut Pressemitteilung sieht die Standardkonfiguration 25 Ziele für diesen Ausbreitungsweg vor.
Paketregistries erweitern das Risiko
Bitdefender beschreibt außerdem Versuche, manipulierte Pakete über npm, PyPI, RubyGems oder JFrog erneut zu veröffentlichen. Dafür braucht die Kampagne Zugangsdaten mit den passenden Veröffentlichungsrechten. Gelingt ein solcher Versuch, können auch Projekte betroffen sein, die das manipulierte Paket als Abhängigkeit beziehen.
Für Entwicklungs- und Sicherheitsteams verbindet der Fall zwei Fragen: Welche Projektdateien können in einer Entwicklungsumgebung Aktionen auslösen, und welche Berechtigungen stehen dort zur Verfügung? Zusammen bestimmen sie, ob die Folgen auf einen Arbeitsplatz begrenzt bleiben oder weitere Repositories, Build-Prozesse und Paketregistries erreichen können.
Hier finden Sie eine vollständige Analyse der Kampagne.