Digitale Souveränität gewinnt für europäische Unternehmen zunehmend an Bedeutung. Laut dem „Digital Sovereignty Report 2026“ von xorlab halten 89 Prozent der befragten CISOs das Thema für wichtig, doch nur 46 Prozent arbeiten aktiv daran. Besonders kritisch sind mangelnde Transparenz über Datenverarbeitungsorte, Abhängigkeiten von US-Technologieanbietern und unzureichend vorbereitete Exit-Strategien. Die Ergebnisse zeigen eine deutliche Lücke zwischen strategischem Anspruch und operativer Umsetzung.
Digitale Souveränität ist für europäische Unternehmen längst mehr als eine regulatorische Frage. Geopolitische Spannungen, mögliche Sanktionen und die Abhängigkeit von internationalen Technologieanbietern rücken die Kontrolle über Daten, IT-Infrastrukturen und geschäftskritische Dienste stärker in den Fokus. Dennoch fehlt es vielen Organisationen an konkreten Maßnahmen, um ihre digitale Handlungsfähigkeit langfristig abzusichern.
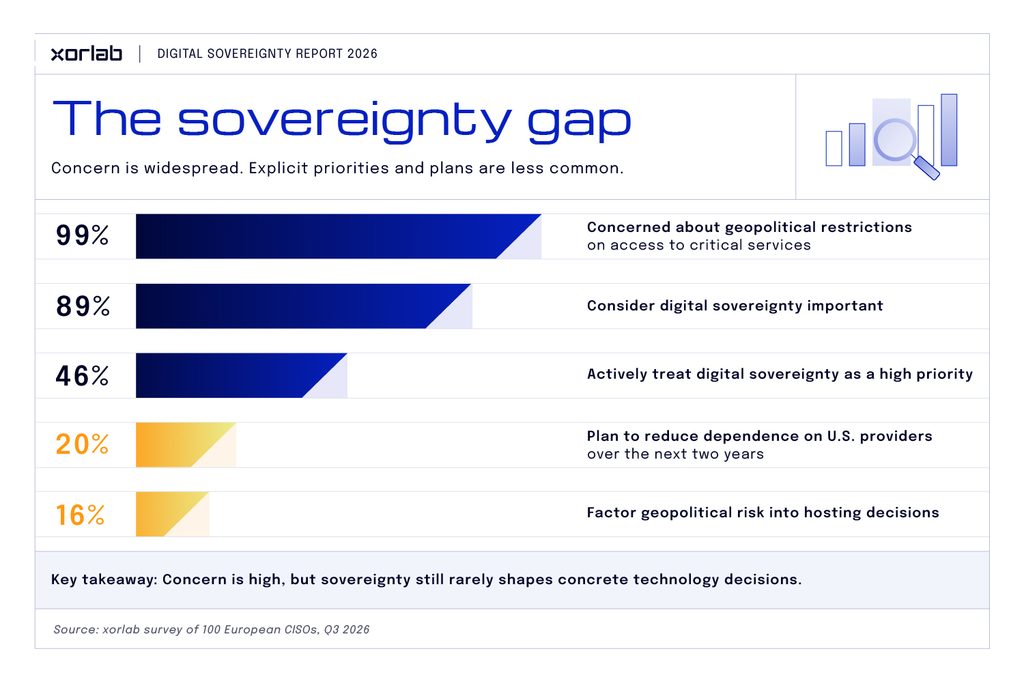
Das zeigt der „Digital Sovereignty Report 2026“ des europäischen E-Mail-Sicherheitsanbieters xorlab. Für die Untersuchung wurden 100 Chief Information Security Officers (CISOs) aus europäischen Unternehmen unterschiedlicher Branchen und Größen befragt. Während 89 Prozent digitale Souveränität als wichtig einstufen, setzen sich lediglich 46 Prozent aktiv mit ihrer Umsetzung auseinander.
Besonders auffällig ist die Diskrepanz zwischen wahrgenommenen Risiken und tatsächlichen Vorkehrungen. Obwohl 99 Prozent der Befragten Einschränkungen durch geopolitische Konflikte oder Sanktionen befürchten, berücksichtigen nur 16 Prozent entsprechende Risiken bei Entscheidungen über IT-Standorte. Stattdessen dominieren Datenschutz und regulatorische Vorgaben wie die DSGVO.
 Quelle: xorlab
Fehlende Transparenz erschwert die Kontrolle über Unternehmensdaten
Eine zentrale Schwachstelle ist die mangelnde Übersicht über die Verarbeitung geschäftskritischer Daten. Lediglich 34 Prozent der CISOs können sicher angeben, wo ihre wichtigsten Daten verarbeitet werden. Komplexe Cloud-Architekturen, mehrstufige Service-Strukturen und internationale Anbieterbeziehungen erschweren die Nachvollziehbarkeit.
Auch bestehende Richtlinien bieten nicht immer ausreichende Sicherheit. Zwar verfügen viele Unternehmen über formale Souveränitätsanforderungen, doch 69 Prozent der Organisationen mit entsprechenden Vorgaben haben diese innerhalb des vergangenen Jahres mindestens einmal umgangen. Häufig stehen dahinter betriebliche Anforderungen, die kurzfristig höher gewichtet werden als langfristige Souveränitätsziele.
Weitere 22 Prozent der untersuchten Organisationen verfügen überhaupt nicht über formale Anforderungen zur digitalen Souveränität.
Abhängigkeit von US-Anbietern birgt erhebliche Geschäftsrisiken
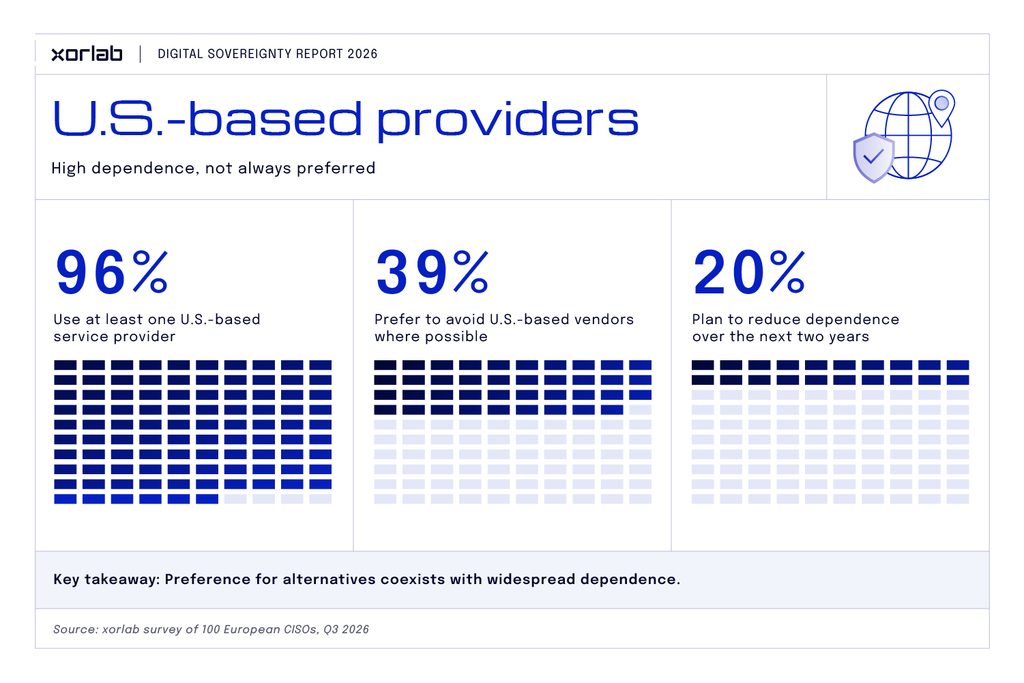
Besonders deutlich werden die Herausforderungen bei der Abhängigkeit von US-amerikanischen Technologieanbietern. Laut Untersuchung nutzen 96 Prozent der befragten Organisationen mindestens einen Anbieter aus den USA.
Sollten US-Anbieter ihre Dienste in Europa einstellen, rechnen 32 Prozent der CISOs bereits innerhalb einer Woche mit erheblichen Betriebsstörungen. Innerhalb von vier Wochen erwarten insgesamt 58 Prozent entsprechende Auswirkungen.
Gleichzeitig planen lediglich 20 Prozent der Befragten, ihre Abhängigkeit von US-Anbietern innerhalb der nächsten zwei Jahre zu reduzieren. Zwar vermeiden 39 Prozent bestimmte US-Anbieter, ein grundsätzlicher Ausschluss findet jedoch nicht statt.
 Quelle: xorlab
Bei Anbietern aus anderen Ländern fallen die Einschränkungen deutlicher aus. So schließen 68 Prozent russische Anbieter aus, während 83 Prozent chinesische Anbieter vermeiden oder ausschließen. Bei indischen Anbietern liegt dieser Anteil bei 52 Prozent.
Fehlende Alternativen und höhere Kosten gelten als wesentliche Hindernisse für eine stärkere Diversifizierung. Für kritische Dienste bevorzugen 17 Prozent der Befragten einen Betrieb in der eigenen IT-Infrastruktur (On-Premises).
Geschäftskontinuität steht vor geopolitischen Überlegungen
Die wichtigste Motivation für digitale Souveränität ist die Sicherstellung des Geschäftsbetriebs. 83 Prozent der CISOs nennen den möglichen Verlust des Zugriffs auf kritische Dienste oder der Kontrolle über sensible Daten als wesentlichen Beweggrund.
Dagegen betrachten lediglich 25 Prozent ausländische Gesetze oder staatliche Zugriffsmöglichkeiten als Hauptmotivation.
Entsprechend hoch ist die Bedeutung von Exit-Strategien: 84 Prozent der Befragten halten die Möglichkeit, Dienste zu wechseln und Daten zu migrieren, für wichtig. Gleichzeitig schätzen 84 Prozent das Risiko einer extern verursachten Einschränkung innerhalb der kommenden fünf Jahre auf weniger als 50 Prozent.
Diese Einschätzungen verdeutlichen die Herausforderung, potenzielle Risiken frühzeitig in konkrete Maßnahmen zur Geschäftskontinuität zu übersetzen.
Digitale Souveränität braucht Verantwortung auf Vorstandsebene
Neben technischen Abhängigkeiten zeigt die Untersuchung organisatorische Defizite. Während 41 Prozent der CISOs Anforderungen an Datenresidenz und Zugriff definieren, sehen 54 Prozent die Gesamtverantwortung für digitale Souveränität beim CEO oder Vorstand.
In der Praxis treiben jedoch häufig die IT-Sicherheitsverantwortlichen selbst entsprechende Initiativen voran. Fehlende Business Cases, begrenzte Ressourcen und unklare Zuständigkeiten erschweren die Umsetzung.
Für Unternehmen ergeben sich daraus mehrere Handlungsfelder:
- Transparenz schaffen: Datenflüsse, Speicherorte und Verarbeitungsstandorte systematisch erfassen.
- Verantwortlichkeiten festlegen: Digitale Souveränität auf Vorstandsebene verankern und ausreichende Ressourcen bereitstellen.
- Richtlinien durchsetzen: Ausnahmen von Souveränitätsanforderungen dokumentieren und regelmäßig überprüfen.
- Anbieter überprüfen: Transparenz über Datenverarbeitung, Protokolldaten und technische Abhängigkeiten einfordern.
- Risiken berücksichtigen: Geopolitische Entwicklungen in Beschaffungs- und Architekturentscheidungen einbeziehen.
- Exit-Strategien testen: Migrationsmöglichkeiten und Notfallpläne regelmäßig auf ihre Praxistauglichkeit prüfen.
Der Handlungsdruck dürfte weiter steigen. 40 Prozent der Befragten erwarten innerhalb der nächsten zwei Jahre detailliertere Risikoanalysen, während 47 Prozent mit strengeren Anforderungen an Datenspeicherorte rechnen.
Der „Digital Sovereignty Report 2026“ macht damit deutlich, dass digitale Souveränität nicht zwangsläufig den Verzicht auf internationale Technologieanbieter bedeutet. Entscheidend ist vielmehr, Abhängigkeiten bewusst zu bewerten, Risiken zu begrenzen und die eigene Handlungsfähigkeit auch bei externen Einschränkungen sicherzustellen.
Weitere Informationen zur xorlab AG finden Sie hier.