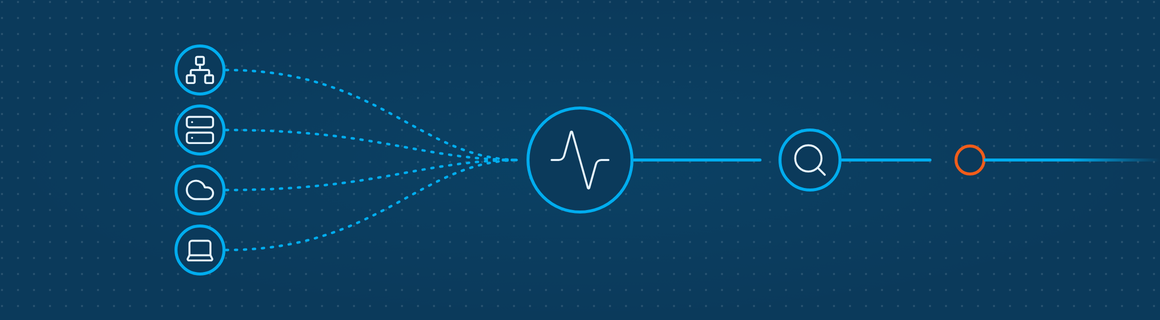
Angriffe hinterlassen Spuren in vielen Systemen gleichzeitig. Ein SIEM (Security Information and Event Management) sammelt diese Protokolldaten an einer Stelle und wertet sie aus. Typische Quellen sind Firewalls, Windows- und Linux-Server, Microsoft 365 und Entra ID, Endpoint-Schutz und Active Directory.
Die n-komm bietet zwei Wege an. CrowdStrike Falcon Next-Gen SIEM läuft als Cloud-Dienst; die n-komm übernimmt Einführung und Betrieb als Managed SIEM, das laufende Monitoring erfolgt gemeinsam mit CrowdStrike, Umfang und Reaktionszeiten laut Vertrag. Wazuh betreiben Sie in Ihrer eigenen Infrastruktur, die Protokolldaten bleiben bei Ihnen; unsere Fachleute betreuen das System werktags.
Welche Lösung passt, hängt von Ihren Systemen und Anforderungen ab. Das klären wir vorab mit Ihnen.